Каждый APK-файл, который вы скачиваете с нашего сайта, автоматически отправляется на проверку в VirusTotal. Этот сервис позволяет анализировать данные с помощью множества антивирусов. Для нас важно, чтобы пользователи могли оценить риски и обезопасить себя.
Иногда проверить игру или приложение не удаётся из-за ограничения на размер загружаемого файла (до 650 МБ на текущий момент). В таких случаях мы рекомендуем проверять скачанное доступными средствами защиты на смартфоне или планшете.
Ложные срабатывания
Перейдём к самому важному: почему некоторые АПК помечаются как потенциально опасные, хотя на самом деле могут не содержать вредоносного кода? Разберём несколько примеров:
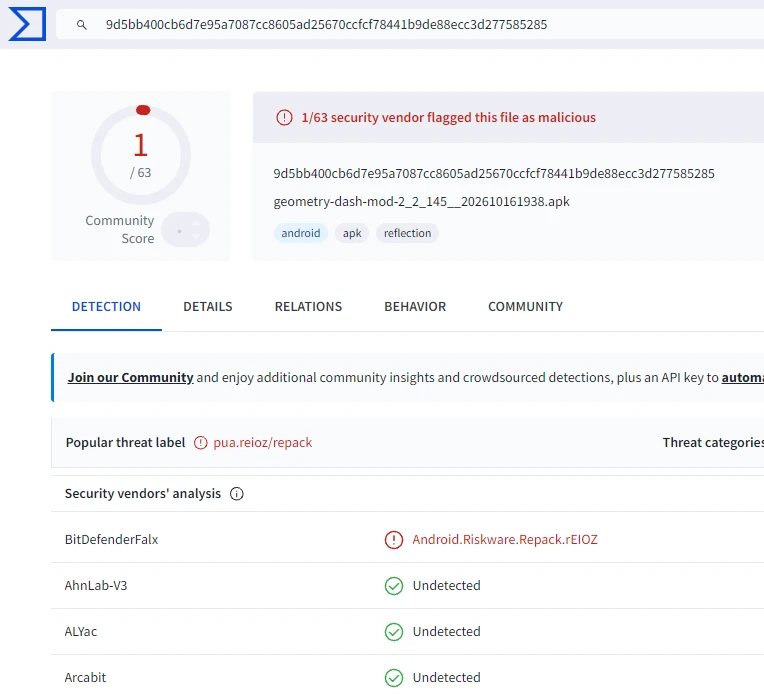
Здесь представлен отчёт для Geometry Dash. Только один антивирус Bitdefender пометил приложение как зараженное. Обнаруженная угроза Android.Riskware.Repack может указывать на то, что приложение было изменено, пересобрано или подписано другим сертификатом. Для модов это объяснимый сценарий: его создание часто предполагает изменение исходного кода, повторную сборку и подписание новым сертификатом.
Почему в данном случае срабатывание может быть ложным? Обратимся к официальному форуму Bitdefender. В обсуждении аналогичного обнаружения представитель компании объясняет особенности похожей ситуации:
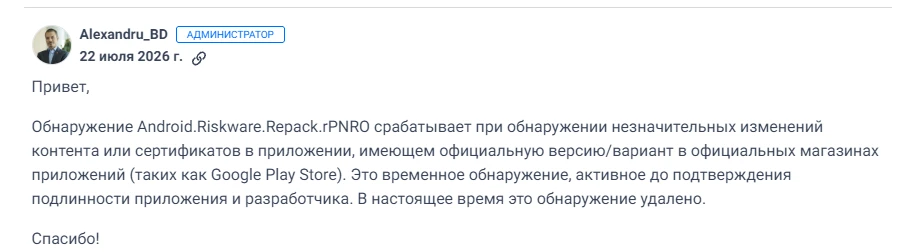
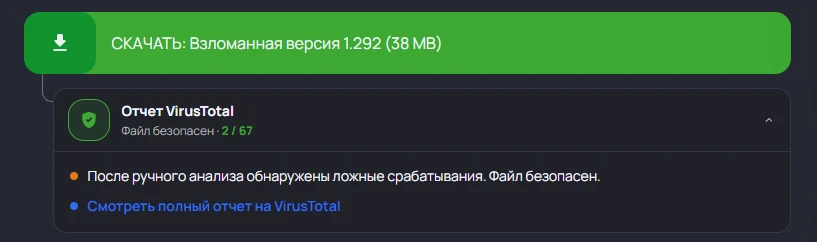
И таких ложных (false positive) срабатываний может быть вагон и маленькая тележка. Некоторые результаты необязательно указывают на наличие вредоносного кода. Например, Android.Riskware.TestKey может свидетельствовать об использовании тестового ключа подписи. Само по себе это не означает, что приложение заражено, хотя и не гарантирует его безопасность. Когда нам приходит отчет для загруженного файла и там появляются какие-то подозрения - мы вручную проверяем его и делаем пометку, если он действительно чист (на основании нашего опыта). Выглядит это вот так:
Реальные угрозы
Но все же вирусы для Андроид есть и их не мало. Так как же обезопасить себя и понять, что перед вами ссылка на скачивание (вероятно) опасного файла? Внимательно следите за тем, какие именно антивирусы показывают срабатывания. В первую очередь следует доверять авторитетным и популярным, которые доказали свой профессионализм на длительном промежутке времени: Avast, Касперский, ESET, Symantec и т.д. Вот пример, который явно содержит в себе что-то нечистое:
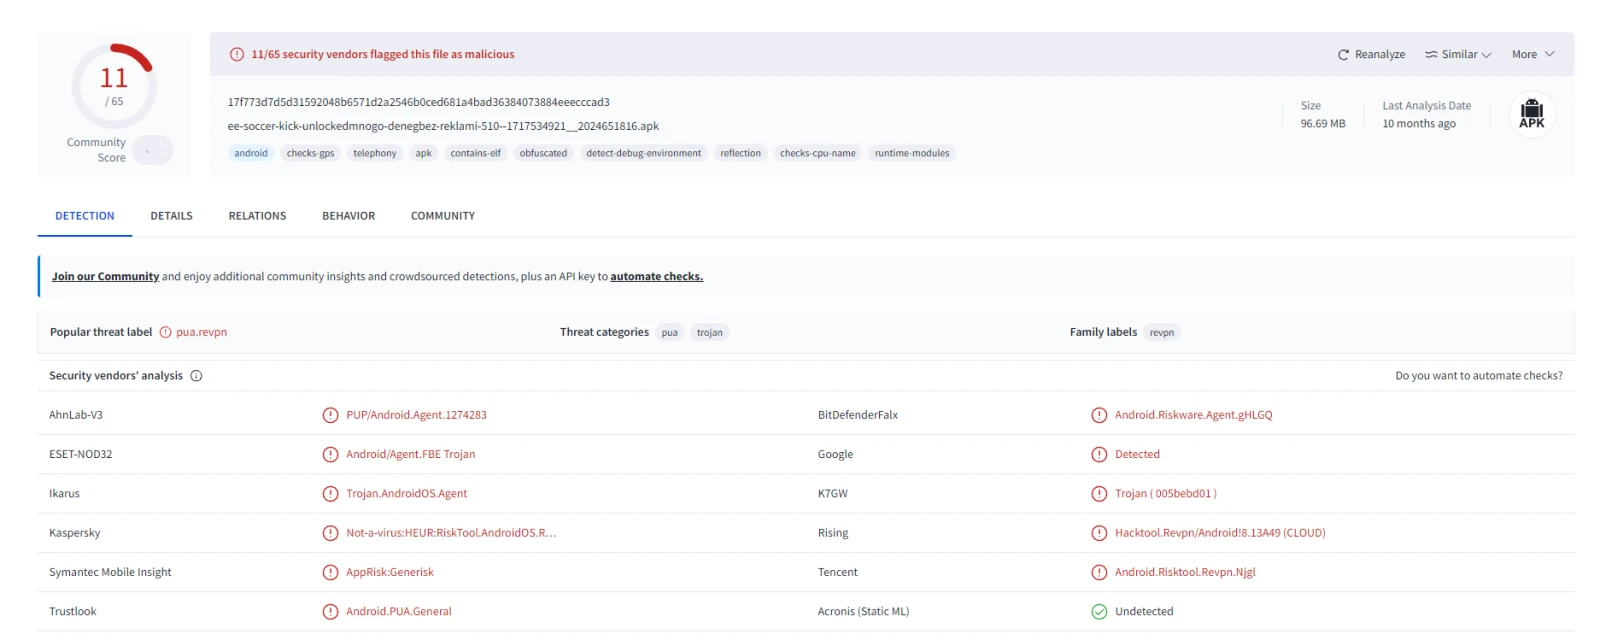
Является ли данный apk супер опасным - неизвестно (мы не делали подробный анализ). Он может просто обманывать систему или показывать принудительную рекламу, когда приложение в фоне.
Интересные ситуации
Случаются еще и курьезные случаи, когда системный защитник выдает ложную информацию там, где ее никогда быть не может. Устройства Honor, которые отделились от Huawei и поставляются с внутренним ПО Optimizer, могут помечать важные системные приложения как вирус: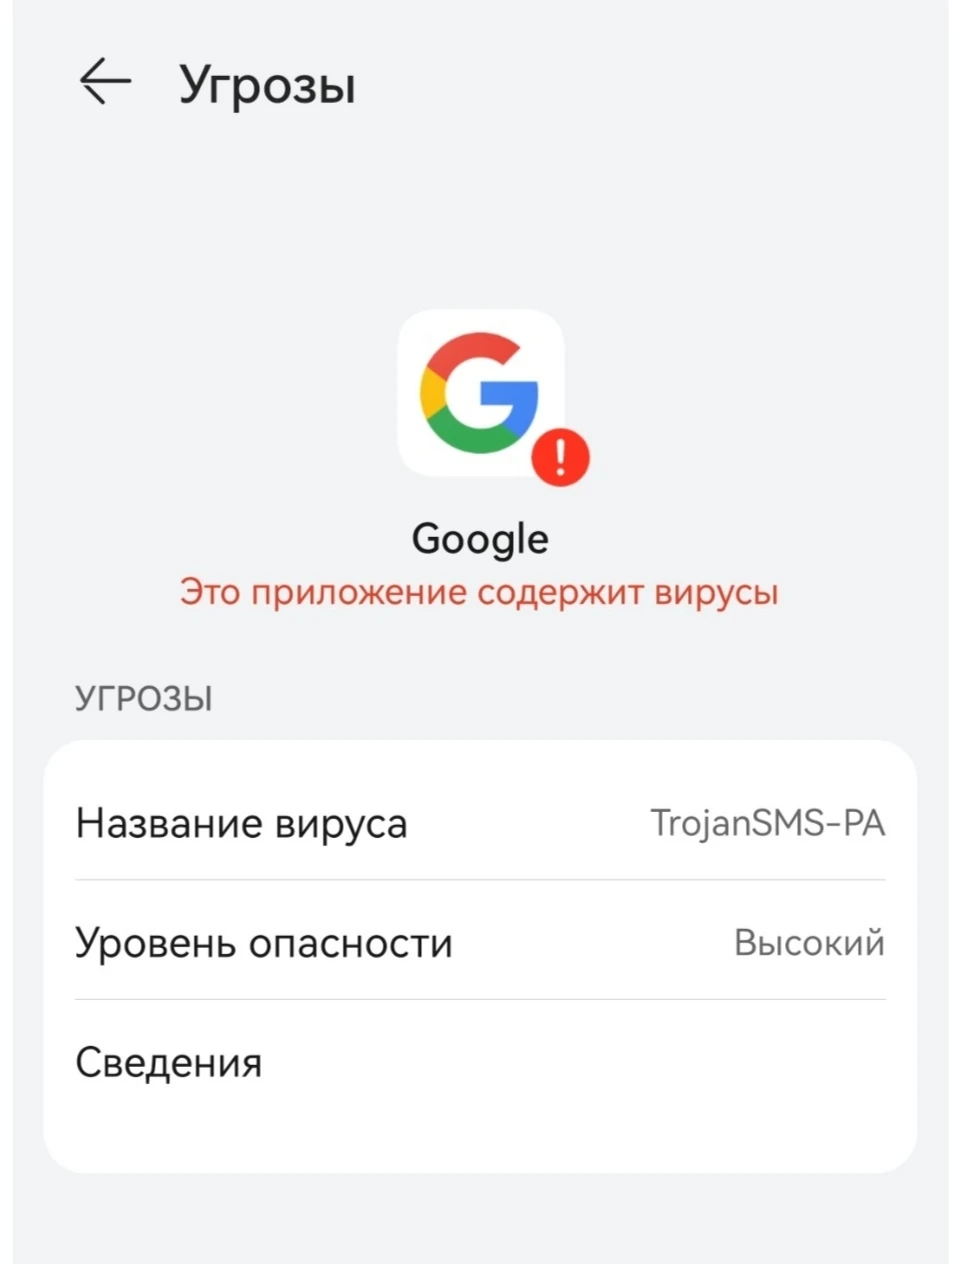
Как думаете, есть ли смысл крупной и авторитетной компании Google внедрять в свою же систему Андроид какие-нибудь вирусы? Явно нет, но Optimizer от Honor так не считает. Такие ситуации наглядно показывают, почему важно разбираться в причинах предупреждений, а не делать выводы исключительно по надписи "Обнаружена угроза".
Вывод
- Скачивайте файлы с источников, которым доверяете;
- Анализируйте отчеты VirusTotal и обращайте внимание на названия угроз, которые предоставляет тот или иной антивирус. Большинство можно найти в Google/Yandex и понять для себя - опасно это или нет.
- Старайтесь избегать малоизвестных площадок, где вообще нет никакой информации или отчетов о сканировании.
Соблюдение этих рекомендаций поможет снизить вероятность установки вредоносного приложения и сделать скачивание APK более безопасным.